Domain main-board.de kaufen?
Wir ziehen mit dem Projekt
main-board.de um.
Sind Sie am Kauf der Domain
main-board.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain main-board.de kaufen?
Was bedeutet TPM auf dem Motherboard?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip auf dem Motherboard. Es dient der sicheren Speicherung von kryptografischen Schlüsseln, der Durchführung von Verschlüsselungs- und Authentifizierungsfunktionen und der Überprüfung der Integrität des Systems. TPM wird oft für Sicherheitsfunktionen wie sicheres Booten, Festplattenverschlüsselung und digitale Rechteverwaltung verwendet. **
Wurde der Prozessor gewechselt und gibt es eine TPM-Warnung?
Es tut mir leid, aber als KI habe ich keinen Zugriff auf Informationen über spezifische Hardwareänderungen oder Warnungen auf einem bestimmten Computer. Bitte überprüfen Sie die Systemeinstellungen oder wenden Sie sich an den Hersteller oder den technischen Support, um weitere Informationen zu erhalten. **

Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Was ist die Fehlermeldung für den neuen Prozessor im TPM-BIOS?
Es tut mir leid, aber ich kann keine spezifische Fehlermeldung für den neuen Prozessor im TPM-BIOS nennen, da dies von verschiedenen Faktoren abhängt, wie zum Beispiel dem Hersteller des BIOS oder der genauen Konfiguration des Systems. Es ist am besten, sich an den technischen Support des Herstellers oder an die Dokumentation des BIOS zu wenden, um spezifische Informationen zu erhalten. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum funktioniert der Computer nicht mehr, nachdem TPM aktiviert wurde?
Es gibt mehrere mögliche Gründe, warum der Computer nach der Aktivierung von TPM nicht mehr funktioniert. Einer davon könnte sein, dass das TPM-Modul nicht ordnungsgemäß installiert oder konfiguriert wurde. Ein weiterer Grund könnte sein, dass die Aktivierung von TPM zu Konflikten mit anderen Hardwarekomponenten oder Treibern geführt hat. Es ist auch möglich, dass die Aktivierung von TPM zu einer fehlerhaften Firmware oder BIOS-Version geführt hat, die den Computer beeinträchtigt. Es ist ratsam, die genaue Fehlermeldung oder Symptome zu überprüfen und gegebenenfalls technischen Support oder einen IT-Spezialisten hinzuzuziehen, um das Problem zu diagnostizieren und zu beheben. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Was bedeutet TPM auf dem Motherboard?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip auf dem Motherboard. Es dient der sicheren Speicherung von kryptografischen Schlüsseln, der Durchführung von Verschlüsselungs- und Authentifizierungsfunktionen und der Überprüfung der Integrität des Systems. TPM wird oft für Sicherheitsfunktionen wie sicheres Booten, Festplattenverschlüsselung und digitale Rechteverwaltung verwendet. **
-
Wurde der Prozessor gewechselt und gibt es eine TPM-Warnung?
Es tut mir leid, aber als KI habe ich keinen Zugriff auf Informationen über spezifische Hardwareänderungen oder Warnungen auf einem bestimmten Computer. Bitte überprüfen Sie die Systemeinstellungen oder wenden Sie sich an den Hersteller oder den technischen Support, um weitere Informationen zu erhalten. **
-
Was ist die Fehlermeldung für den neuen Prozessor im TPM-BIOS?
Es tut mir leid, aber ich kann keine spezifische Fehlermeldung für den neuen Prozessor im TPM-BIOS nennen, da dies von verschiedenen Faktoren abhängt, wie zum Beispiel dem Hersteller des BIOS oder der genauen Konfiguration des Systems. Es ist am besten, sich an den technischen Support des Herstellers oder an die Dokumentation des BIOS zu wenden, um spezifische Informationen zu erhalten. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für Tpm
-
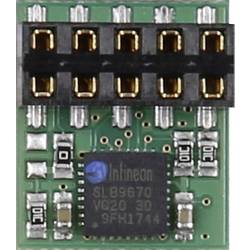
Joy-it RB-TPM-MODUL Raspberry Pi® TPM Modul Passend für (Einplatinen-Computer) Raspberry Pi® 1 St.Trusted Platform Modul als Aufsteckmodul für den Raspberry Pi. Nutzt SPI um mit dem Pi zu kommunizieren. Kompatibel mit allen Raspberry Pi Modellen (Pi 3, Pi 2, Pi 1, Pi Zero). Kompakter Footprint, damit weitere GPIO-Pins ohne Probleme genutzt werden können. 2x5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt. Ein Hardware T P M hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung / Signaturen, Speichern von Krypto-Schlüsseln, u.v.m. Das Modul kann auch als True Hardware Random Number Generator (TRNG) eingesetzt werden, wenn man eine gute Quelle für Zufall braucht! Features: • Infineon Optiga™ SLB 9670 TPM 2.0 • Konform mit TPM Spezifikation 2.0 Rev. 01.38 • NEU: ab Raspbian Stretch mit dem Kernel 4.14.85 build in Support mit einem Device Tree Overlay • TRNG (Echter Zufallszahlengenerator) - True Hardware Random Number Generator • Schnittstelle zum Pi: SPI • Kompatibel mit allen bisher erschienen Raspberry Pi Modellen (u.a. Pi 3, Pi Zero, etc.) • Kompakte Baugröße durch 2x5 Pinheader, dadurch bleiben die restliche IO-Ports frei zur Verfügung • ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar • passt in gängige Standardgehäuse mit herein • Built-In Support für Windows 10 IoT29,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum funktioniert der Computer nicht mehr, nachdem TPM aktiviert wurde?
Es gibt mehrere mögliche Gründe, warum der Computer nach der Aktivierung von TPM nicht mehr funktioniert. Einer davon könnte sein, dass das TPM-Modul nicht ordnungsgemäß installiert oder konfiguriert wurde. Ein weiterer Grund könnte sein, dass die Aktivierung von TPM zu Konflikten mit anderen Hardwarekomponenten oder Treibern geführt hat. Es ist auch möglich, dass die Aktivierung von TPM zu einer fehlerhaften Firmware oder BIOS-Version geführt hat, die den Computer beeinträchtigt. Es ist ratsam, die genaue Fehlermeldung oder Symptome zu überprüfen und gegebenenfalls technischen Support oder einen IT-Spezialisten hinzuzuziehen, um das Problem zu diagnostizieren und zu beheben. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.